- होम
- electric vehicle
- ख़बरें
- Tata कारों पर हैकिंग का खतरा! भारत की सरकारी एजेंसी ने दी चेतावनी, तुरंत करें ये काम
Tata कारों पर हैकिंग का खतरा! भारत की सरकारी एजेंसी ने दी चेतावनी, तुरंत करें ये काम
Tata Motors की iRA 2.0 और iRA.ev ऐप्स में 4 सुरक्षा खामियां मिली हैं। CERT-In ने ग्राहकों को ऐप्स अपडेट करने की सलाह दी है।
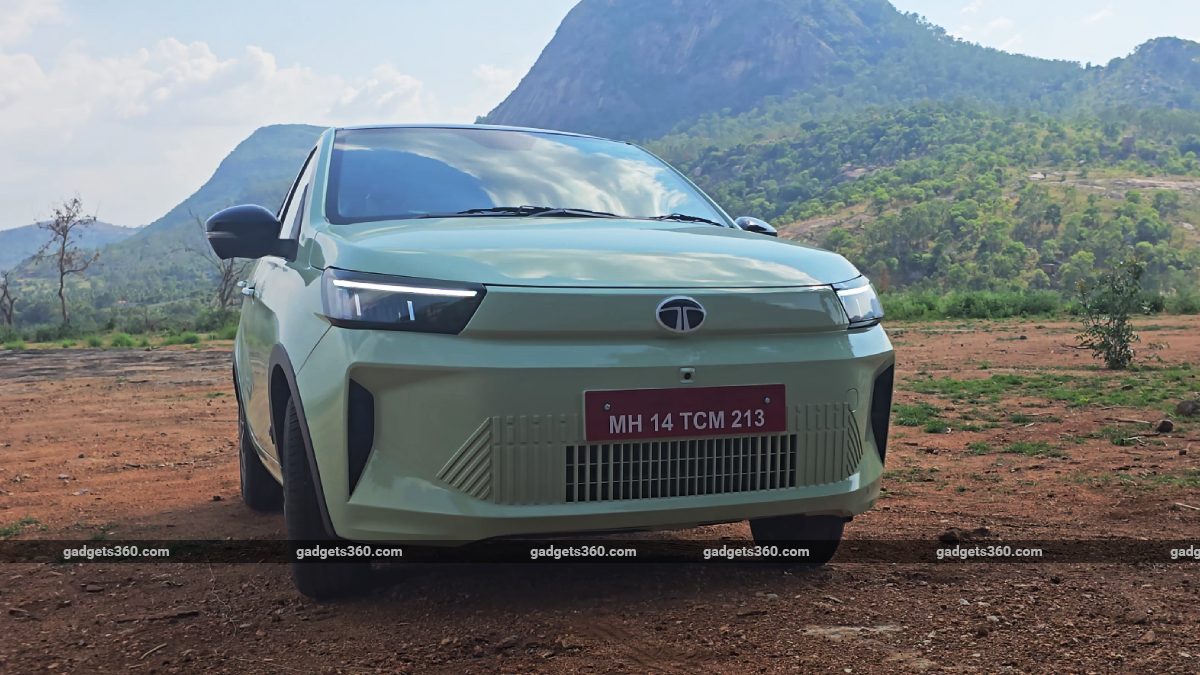
Tata Motors की iRA ऐप्स में सुरक्षा खामियां मिलने के बाद CERT-In ने जारी की चेतावनी
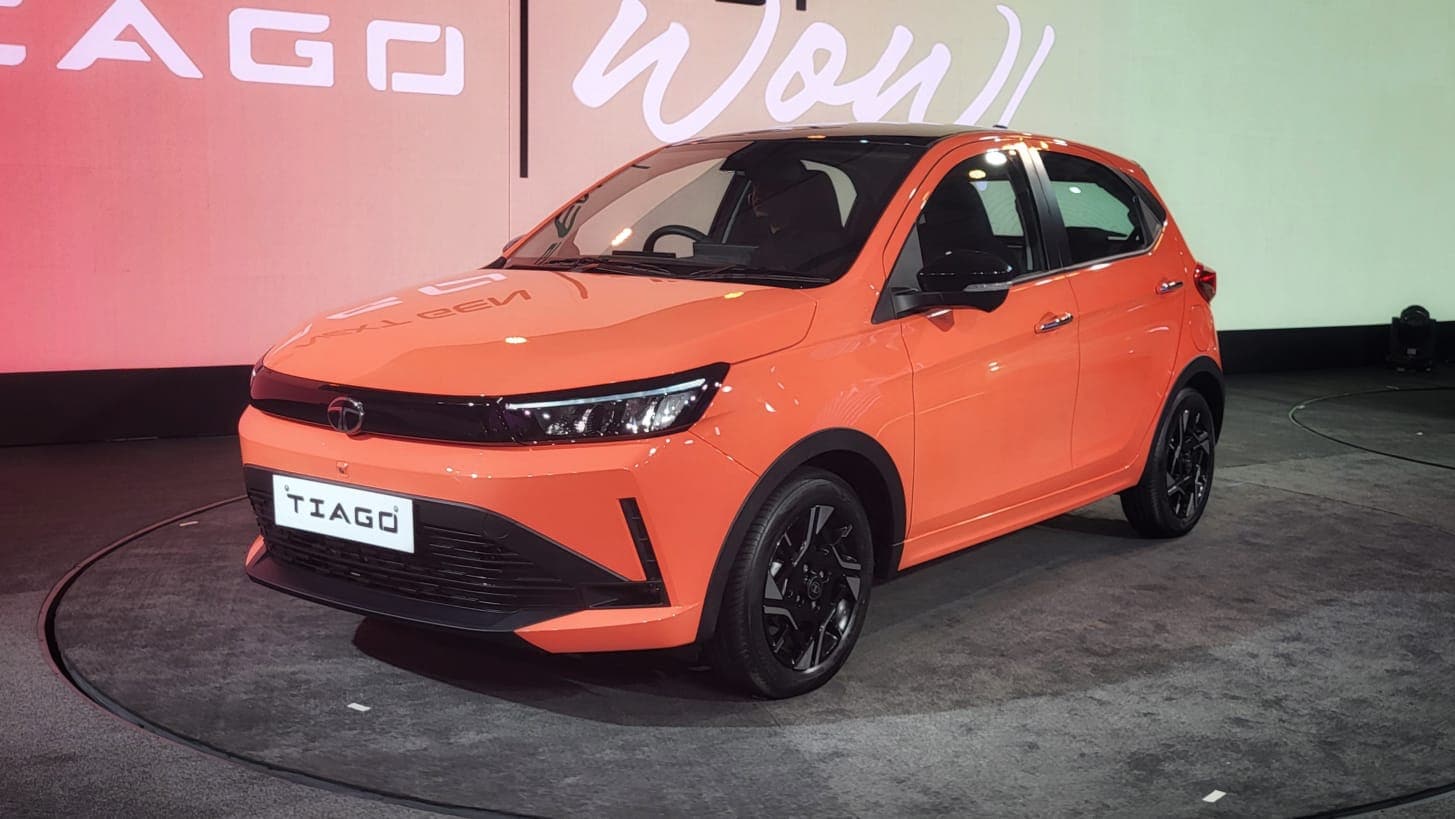
Tata Motors की कारों का इस्तेमाल करने वाले ग्राहकों के लिए साइबर सिक्योरिटी से जुड़ी एक अहम चेतावनी सामने आई है। भारतीय साइबर सुरक्षा एजेंसी CERT-In ने कंपनी की iRA 2.0 और iRA.ev मोबाइल ऐप्स में कई सुरक्षा खामियों की जानकारी दी है। इन खामियों का फायदा उठाकर अटैकर यूजर्स की सेंसेटिव डिटेल्स हासिल कर सकते हैं और उनकी पहचान का गलत इस्तेमाल करके गाड़ी से जुड़ी जानकारी और कनेक्टेड सर्विसेज तक अनधिकृत पहुंच बना सकते हैं। CERT-In ने इन खामियों को High Severity कैटेगरी में रखा है। एजेंसी ने प्रभावित ऐप्स इस्तेमाल करने वाले ग्राहकों को इन्हें जल्द से जल्द लेटेस्ट वर्जन पर अपडेट करने की सलाह दी है।
Tata Motors की किन ऐप्स में मिलीं सुरक्षा खामियां?
CERT-In ने 4 नवंबर को जारी अपने Vulnerability Note CIVN-2026-0537 में Tata Motors की iRA 2.0 और iRA.ev ऐप्स में कई सुरक्षा खामियों की जानकारी दी है। एजेंसी के मुताबिक, iRA 2.0 के 26.7.3 और इससे पुराने वर्जन प्रभावित हैं। वहीं iRA.ev के 26.7.2 और इससे पुराने वर्जन में भी ये खामियां मौजूद हैं।
ये दोनों ऐप्स Tata Motors की कनेक्टेड कार सर्विस का हिस्सा हैं। iRA 2.0 कंपनी की पेट्रोल-डीजल यानी ICE कारों के ग्राहकों के लिए है, जबकि iRA.ev इलेक्ट्रिक कारों के लिए उपलब्ध है। इनके जरिए यूजर्स गाड़ी का स्टेटस, हेल्थ मॉनिटरिंग, ट्रिप की जानकारी और रिमोट व्हीकल कमांड जैसे फीचर्स इस्तेमाल कर सकते हैं। ऐसे में इन ऐप्स में मौजूद सुरक्षा खामियां यूजर्स की प्राइवेसी और कनेक्टेड कार सर्विसेज की सुरक्षा के लिहाज से अहम हैं।
Tata Motors के ऐप्स में किस तरह की सुरक्षा खामियां मौजूद?
CERT-In ने इन ऐप्स में कुल चार तरह की खामियों (Vulnerabilities) की पहचान की है। पहली खामी Hardcoded Credentials से जुड़ी है। इसमें ऐप के अंदर ही Service Account Credentials, API Keys और Authorization Tokens मौजूद थे। कोई अटैकर ऐप पैकेज डाउनलोड करके इन जानकारियों को निकाल सकता है और संबंधित बैकएंड सर्विसेज तक अनधिकृत एक्सेस हासिल करने की कोशिश कर सकता है।
दूसरी खामी ऐप के WebView Component में URL और Origin की सही जांच नहीं होने से जुड़ी है। इसके जरिए अटैकर ऐप में मैलिशियस वेब कंटेंट भेजकर लाइव ऑथेंटिकेशन टोकन्स हासिल कर सकता है। इन टोकन का इस्तेमाल करके वह असली यूजर की पहचान अपनाने और उससे जुड़ी गाड़ी की जानकारी व सर्विसेज तक एक्सेस हासिल करने की कोशिश कर सकता है।
तीसरी खामी इंफॉर्मेशन डिस्क्लोजर से जुड़ी है। ऐप के डेवलपमेंट और डिबगिंग लॉग्स में ऑथेंटिकेशन टोकन्स रिकॉर्ड हो रहे थे। अगर किसी अटैकर को इन Logs तक एक्सेस मिल जाता है, तो वह सेशन टोकन्स का गलत इस्तेमाल करके यूजर की पहचान अपनाने की कोशिश कर सकता है।
चौथी खामी SSL Certificate Pinning के गलत तरीके से लागू होने से जुड़ी है। इस वजह से ऐप और उसके बैकएंड सर्वर्स के बीच होने वाले नेटवर्क कम्युनिकेशन की सुरक्षा कमजोर हो सकती है। नेटवर्क ट्रैफिक को इंटरसेप्ट करने की स्थिति में अटैकर ऐप और सर्वर के बीच होने वाले डेटा कम्युनिकेशन को देख या उसमें बदलाव कर सकता है।
Tata Motors ग्राहकों को क्या करना चाहिए?
CERT-In ने प्रभावित ऐप्स इस्तेमाल करने वाले ग्राहकों को इन्हें लेटेस्ट वर्जन पर अपडेट करने की सलाह दी है। एजेंसी के मुताबिक, Tata Motors iRA 2.0 को वर्जन 26.8.2 और iRA.ev को वर्जन 26.9.1 पर अपडेट करना चाहिए। इन अपडेट्स में बताई गई सुरक्षा खामियों को ठीक किया गया है। ऐसे में अगर आप Tata Motors की कार के साथ iRA 2.0 या iRA.ev ऐप इस्तेमाल करते हैं, तो अपने फोन में ऐप का वर्जन जरूर चेक करें। जरूरत पड़ने पर Google Play Store या Apple App Store से उपलब्ध लेटेस्ट अपडेट इंस्टॉल करें।
Update:
Tata Motors ने Gadgets360 के साथ स्टेटमेंट शेयर किया है, जिसमें कंपनी का कहना है कि वह अपने ग्राहकों की सुरक्षा और प्राइवेसी को गंभीरता से लेती है और संभावित खामियों की पहचान करने के लिए अपने सिस्टम की लगातार मॉनिटरिंग करती है। कंपनी ने यह भी कहा कि वह CERT-In के साथ मिलकर काम करती है और जरूरी जानकारी पारदर्शी तरीके से शेयर करती है। Tata Motors के मुताबिक, iRA 2.0 और iRA.ev ऐप्स में मिली सुरक्षा खामियों को सॉफ्टवेयर अपडेट और एडिशनल सिक्योरिटी सॉल्यूशन्स के जरिए फिक्स कर दिया गया है। कंपनी ने बताया कि CERT-In की एडवाइजरी के अनुसार iRA 2.0 के लिए वर्जन 26.8.2 और iRA.ev के लिए वर्जन 26.9.1 के अनिवार्य अपडेट क्रमशः अगस्त और सितंबर 2026 में जारी किए गए थे।
कंपनी के अनुसार, ये अपडेट ऐप खोलने पर अपने आप दिखाई देते हैं और इन्हें कुछ मिनटों में OTA यानी Over-the-Air तरीके से पूरा किया जा सकता है। Tata Motors का दावा है कि सभी एक्टिव यूजर्स के लिए अपडेट रोलआउट पूरा हो चुका है। जो ग्राहक अभी तक अपडेट नहीं कर पाए हैं, कंपनी उनसे संपर्क कर रही है ताकि वे भी लेटेस्ट वर्जन पर जा सकें।
कंपनी ने अपने बयान में यह भी स्पष्ट किया है कि उसकी जांच में ग्राहकों के डेटा और गाड़ी से जुड़ी जानकारी सुरक्षित पाई गई है। Tata Motors को अब तक ग्राहकों के लॉगिन क्रेडेंशियल, निजी जानकारी या व्हीकल डेटा तक किसी अनधिकृत पहुंच या इनके साथ छेड़छाड़ का सबूत नहीं मिला है। कंपनी ने कहा है कि वह अपने सिस्टम की लगातार निगरानी जारी रखेगी।
लेटेस्ट टेक न्यूज़, स्मार्टफोन रिव्यू और लोकप्रिय मोबाइल पर मिलने वाले एक्सक्लूसिव ऑफर के लिए गैजेट्स 360 एंड्रॉयड ऐप डाउनलोड करें और हमें गूगल समाचार पर फॉलो करें।

संबंधित ख़बरें
-
इलेक्ट्रिक टू-व्हीलर की सेल्स ने बनाया रिकॉर्ड, TVS Motor का पहला रैंक बरकरार
Written by आकाश आनंद, 3 नवंबर 2026electric vehicle -
Tata Motors का EV मार्केट में जोरदार परफॉर्मेंस, अक्टूबर में बेची 14,500 से ज्यादा यूनिट्स
Written by आकाश आनंद, 2 नवंबर 2026electric vehicle -
Maruti Suzuki की e-Vitara का एक्सपोर्ट 50,000 यूनिट्स से ज्यादा
Written by आकाश आनंद, 29 अक्टूबर 2026electric vehicle -
साधारण साइकिल को इलेक्ट्रिक बना देगा छोटा सा बॉक्स, एक चार्ज में चलेगी 90Km तक; जानें कीमत
Written by नितेश पपनोई, 27 अक्टूबर 2026electric vehicle


विज्ञापन
- 5G मोबाइल फोन्स
- बेस्ट मोबाइल फोन्स
- 10000 रुपये में बेस्ट मोबाइल फोन्स
- 12000 रुपये में बेस्ट मोबाइल फोन्स
- 15000 रुपये में बेस्ट मोबाइल फोन्स
- 20000 रुपये में बेस्ट मोबाइल फोन्स
- 25000 रुपये में बेस्ट मोबाइल फोन्स
- 30000 रुपये में बेस्ट मोबाइल फोन्स
- 35000 रुपये में बेस्ट मोबाइल फोन्स
- 40000 रुपये में बेस्ट मोबाइल फोन्स


-
 Optimist 1.4 Ton Inverter Split AC Review: सिर्फ AC नहीं, एक स्मार्ट कूलिंग सिस्टम!
-
Lava Shark 2 5G Review: बजट फोन, जिसमें दमदार बैटरी के साथ हैं बजट फीचर्स
-
Lava Shark 2 5G First Impression: 12 हजार में वैल्यू फॉर मनी फोन
-
Tata Sierra First Impression: हाईटेक अवतार में लौट आई Tata की आइकॉनिक SUV
-
CP PLUS CP-F83C Review: Rs 15,000 के अंदर बेस्ट डैशकैम?
-
Amazfit Bip 6 Review : वैल्यू फॉर मनी
विज्ञापन
- Samsung Galaxy S26 Ultra
- Motorola Razr Fold
- ChatGPT
- OPPO Find N6
- Mobiles Under Rs. 40,000
- Vivo X300 Ultra
- Asus Zenbook S14
- iQOO 15
- Vivo X300 Pro
- Lenovo Yoga Slim 7i Aura Edition
- iQOO 15R
- Vivo X Fold 5
- Sony PlayStation 5
- HP OmniPad 12
- OnePlus Nord CE 6 Lite
- OnePlus Pad 4
- OPPO F33 Pro 5G
- Cryptocurrency
- HP OmniBook Ultra 14 (2026)
- iPhone 17
- Eureka Forbes AP 355 Room Air Purifier
- Karbonn Rebel
- Karbonn Rebel Pro
- OnePlus Turbo 6Vs
- Redmi M100 Pro
- OnePlus Ace 7 Pro
- OnePlus Ace 7
- Samsung W27
- Huawei Pura 90 Plus
- Dell 14S (2026)
- HP ProBook 4 G2iS 14
- iPad mini (2026)
- Amazon Alexa Tablet 8
- Pebble Qore 2
- Amazfit T-Rex Dual Solar
- Toshiba 65-Inch 4K Ultra HD Smart Mini LED QLED TV (65Z670SP)
- Haier M70 Mini LED 65-inch
- Acer Predator Atlas 8
- Asus ROG Ally
- Blue Star 1.5 Ton 5 Star Inverter Split AC (IE518ZNURS)
- Blue Star 2 Ton 3 Star Inverter Window AC (WIE324L)